|
Kunstmatige intelligentie is niet meer weg te denken uit het moderne bedrijfsleven. Van automatische klantenservice tot slimme analyses en het genereren van teksten: steeds meer organisaties gebruiken AI om efficiënter te werken. Maar deze ontwikkeling brengt ook nieuwe uitdagingen met zich mee. Want hoe zorg je ervoor dat gevoelige bedrijfsinformatie beschermd blijft? En wie is verantwoordelijk wanneer een AI-systeem verkeerde beslissingen neemt? In oktober 2026 is verantwoord omgaan met kunstmatige intelligentie voor veel organisaties een belangrijk aandachtspunt. Niet alleen vanwege de toenemende inzet van AI, maar ook door strengere verwachtingen rondom transparantie, privacy en digitale veiligheid. Met deze zeven praktische stappen bouw je aan een veilige en toekomstbestendige organisatie. 1. Breng het gebruik van kunstmatige intelligentie in kaartDe eerste stap naar verantwoord AI-gebruik is inzicht krijgen in de systemen die binnen je organisatie worden gebruikt. Vaak werken medewerkers al met verschillende AI-tools zonder dat dit centraal wordt bijgehouden. Denk bijvoorbeeld aan chatbots, automatische rapportages, slimme planningssoftware of toepassingen die klantgegevens analyseren. Al deze systemen verwerken informatie en kunnen daardoor risico’s met zich meebrengen. Maak daarom een overzicht van de gebruikte toepassingen. Noteer waarvoor ze worden ingezet, welke gegevens ze verwerken en wie verantwoordelijk is voor het gebruik. Met zo’n inventarisatie ontstaat een duidelijk beeld van mogelijke kwetsbaarheden. Bovendien wordt het eenvoudiger om prioriteiten te stellen en passende beveiligingsmaatregelen te nemen. 2. Stel duidelijke regels op voor verantwoord gebruikAI kan veel werk uit handen nemen, maar zonder duidelijke afspraken ontstaan er gemakkelijk problemen. Medewerkers weten bijvoorbeeld niet altijd welke informatie ze wel of niet mogen invoeren in een AI-tool. Een helder beleid helpt om zulke situaties te voorkomen. Leg vast welke toepassingen zijn toegestaan, hoe gegevens verwerkt mogen worden en wanneer menselijke controle noodzakelijk is. Voor grotere organisaties kan ai governance software ondersteunen bij het gestructureerd beheren van AI-gerelateerde risico’s, verantwoordelijkheden en beleidsafspraken. Het doel is niet om innovatie af te remmen, maar juist om medewerkers duidelijke kaders te geven. Wanneer iedereen weet wat wel en niet is toegestaan, kunnen nieuwe technologieën met meer vertrouwen worden ingezet. 3. Zorg voor een sterke basis van informatiebeveiligingVerantwoord omgaan met kunstmatige intelligentie begint bij een goede bescherming van informatie. AI-systemen kunnen immers toegang hebben tot vertrouwelijke documenten, persoonsgegevens en belangrijke bedrijfsprocessen. Daarom is het verstandig om eerst naar de bestaande beveiligingsmaatregelen te kijken. Zijn gevoelige gegevens voldoende beschermd? Hebben medewerkers alleen toegang tot informatie die ze nodig hebben? En is er een duidelijk proces voor het melden van beveiligingsincidenten? Veel organisaties beginnen hierbij met een fundamentele vraag: Wat is informatiebeveiliging? In de kern draait informatiebeveiliging om het beschermen van de vertrouwelijkheid, integriteit en beschikbaarheid van gegevens. Dat betekent dat informatie alleen toegankelijk is voor bevoegde personen, correct blijft en beschikbaar is wanneer dat nodig is. Deze uitgangspunten zijn ook essentieel bij het gebruik van AI. Een slim systeem levert namelijk weinig voordeel op wanneer de informatie waarmee het werkt onvoldoende wordt beschermd. 4. Houd rekening met wetgeving en complianceDe regelgeving rondom kunstmatige intelligentie ontwikkelt zich snel. In Europa speelt de AI Act hierin een belangrijke rol. Deze wet stelt, afhankelijk van de toepassing en de rol van een organisatie, eisen aan het ontwikkelen en gebruiken van AI-systemen. Daarnaast blijft de Algemene verordening gegevensbescherming (AVG) van belang wanneer AI-toepassingen persoonsgegevens verwerken. Voor organisaties betekent dit dat ze niet alleen moeten kijken naar wat technisch mogelijk is, maar ook naar wat juridisch is toegestaan. Het is verstandig om regelmatig te controleren welke regels van toepassing zijn. Denk aan verplichtingen rondom transparantie, risicobeoordeling, documentatie en menselijk toezicht. Door compliance vanaf het begin mee te nemen in nieuwe projecten, voorkom je dat er achteraf kostbare aanpassingen nodig zijn. 5. Maak medewerkers bewust van digitale risico’sTechnologie alleen is niet voldoende om een organisatie veilig te houden. Medewerkers spelen minstens zo’n belangrijke rol. Een medewerker kan bijvoorbeeld onbedoeld vertrouwelijke klantinformatie delen met een openbare AI-toepassing. Ook bestaat het risico dat AI-gegenereerde informatie zonder controle wordt overgenomen, terwijl deze feitelijke fouten bevat. Organiseer daarom regelmatig trainingen waarin medewerkers leren hoe ze AI veilig kunnen gebruiken. Besteed aandacht aan herkenbare praktijksituaties, zoals het invoeren van bedrijfsgegevens, het controleren van automatisch gegenereerde antwoorden en het herkennen van misleidende digitale berichten. Maak de trainingen vooral laagdrempelig. Medewerkers hoeven geen technische experts te worden, maar moeten wel begrijpen welke risico’s er bestaan en hoe ze verstandig kunnen handelen. 6. Controleer systemen en processen regelmatigEen AI-systeem dat vandaag goed functioneert, hoeft dat over zes maanden niet automatisch meer te doen. Toepassingen worden bijgewerkt, bedrijfsprocessen veranderen en nieuwe beveiligingsrisico’s kunnen ontstaan. Daarom is periodieke controle belangrijk. Onderzoek bijvoorbeeld of systemen nog volgens het vastgestelde beleid werken, welke gegevens worden verwerkt en of de beveiligingsmaatregelen voldoende zijn. Ook de kwaliteit van AI-uitkomsten verdient aandacht. Automatische beslissingen kunnen fouten bevatten of onbedoeld leiden tot ongelijke behandeling. Door regelmatig evaluaties uit te voeren, kunnen organisaties problemen eerder ontdekken en verbeteringen doorvoeren. Leg belangrijke bevindingen en acties bovendien vast. Zo ontstaat een duidelijk overzicht van de genomen maatregelen en de ontwikkelingen binnen de organisatie. 7. Maak veiligheid onderdeel van de bedrijfscultuurDe laatste stap is misschien wel de belangrijkste: zorg ervoor dat verantwoord AI-gebruik niet alleen een taak van de IT-afdeling blijft. Directieleden, managers en medewerkers moeten gezamenlijk begrijpen waarom digitale veiligheid belangrijk is. Dat begint met duidelijke verantwoordelijkheden. Wie beoordeelt nieuwe AI-toepassingen? Wie houdt toezicht op mogelijke risico’s? En bij wie kunnen medewerkers terecht wanneer ze twijfelen over het gebruik van een bepaalde tool? Door deze afspraken vast te leggen, voorkom je onduidelijkheid. Daarnaast helpt het om veiligheid regelmatig terug te laten komen tijdens teamoverleggen en bij het ontwikkelen van nieuwe processen. Organisaties die veiligheid vanaf het begin meenemen in hun manier van werken, zijn vaak beter voorbereid op technologische veranderingen. Waarom een gestructureerde aanpak in 2026 steeds belangrijker wordtDe snelle ontwikkeling van kunstmatige intelligentie zorgt ervoor dat organisaties voortdurend nieuwe mogelijkheden ontdekken. Tegelijkertijd worden digitale processen complexer en neemt de hoeveelheid informatie die moet worden beschermd toe. Daarom is het belangrijk om AI-beheer en informatiebeveiliging niet als twee losse onderwerpen te behandelen. Ze versterken elkaar juist. Een goed beveiligde informatieomgeving vormt de basis voor betrouwbare AI-toepassingen. Andersom vraagt het gebruik van AI om aanvullende afspraken over toezicht, transparantie en verantwoordelijkheden. Gespecialiseerde software kan helpen om deze processen overzichtelijk te beheren. Trustbound richt zich op oplossingen waarmee organisaties meer grip kunnen krijgen op governance, risico’s en informatiebeveiliging. Vooral wanneer meerdere afdelingen betrokken zijn, kan een centrale aanpak zorgen voor duidelijkere verantwoordelijkheden en minder versnipperde informatie. Bereid je organisatie vandaag voor op de technologie van morgenKunstmatige intelligentie biedt enorme kansen, maar verantwoord gebruik vraagt om meer dan alleen het installeren van nieuwe software. Het begint met inzicht, duidelijke afspraken en aandacht voor de bescherming van waardevolle informatie. Organisaties die in 2026 investeren in een goede basis, leggen tegelijkertijd het fundament voor verdere innovatie in 2027 en daarna. Daarvoor hoeft niet alles in één keer te worden veranderd. Begin met het inventariseren van de huidige toepassingen, stel praktische richtlijnen op en betrek medewerkers actief bij het verbeteren van de digitale veiligheid. Door stap voor stap te werken aan transparantie, informatiebeveiliging en verantwoord technologiegebruik, ontstaat een organisatie die niet alleen efficiënter werkt, maar ook beter voorbereid is op nieuwe risico’s. Zo wordt kunstmatige intelligentie geen onzekere factor binnen de bedrijfsvoering, maar een waardevol hulpmiddel dat op een veilige en betrouwbare manier kan bijdragen aan duurzame groei.
|
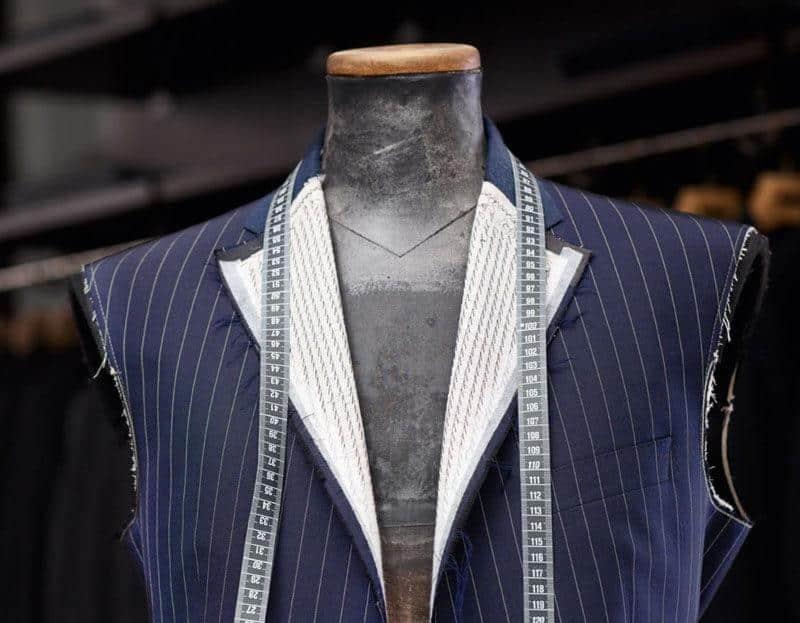
Lokaal galakleding in Den Bosch kopen loont
Er zijn goede redenen om uw feestkleding dicht bij huis te zoeken. Wie galakleding in Den Bosch koopt, profiteert van persoonlijk advies, snelle service en de mogelijkheid om ter plekke te passen. Bij Black Tie Gelegenheidskleding staat een team klaar dat u helpt bij het vinden van een outfit die past bij uw gelegenheid en uw figuur. Galakleding in Den
Verpakkingen voor eten die passen bij een feestelijke sfeer
Cateraars die gespecialiseerd zijn in bruiloften, werken met een unieke combinatie van hoge verwachtingen en strakke planning. Een bruidspaar wil dat alles tot in de puntjes verzorgd oogt, en dat geldt net zo goed voor de verpakking van gerechten die eventueel worden meegegeven of apart geserveerd, als voor het bord dat op tafel komt. Een standaard wegwerpbakje past simpelweg niet
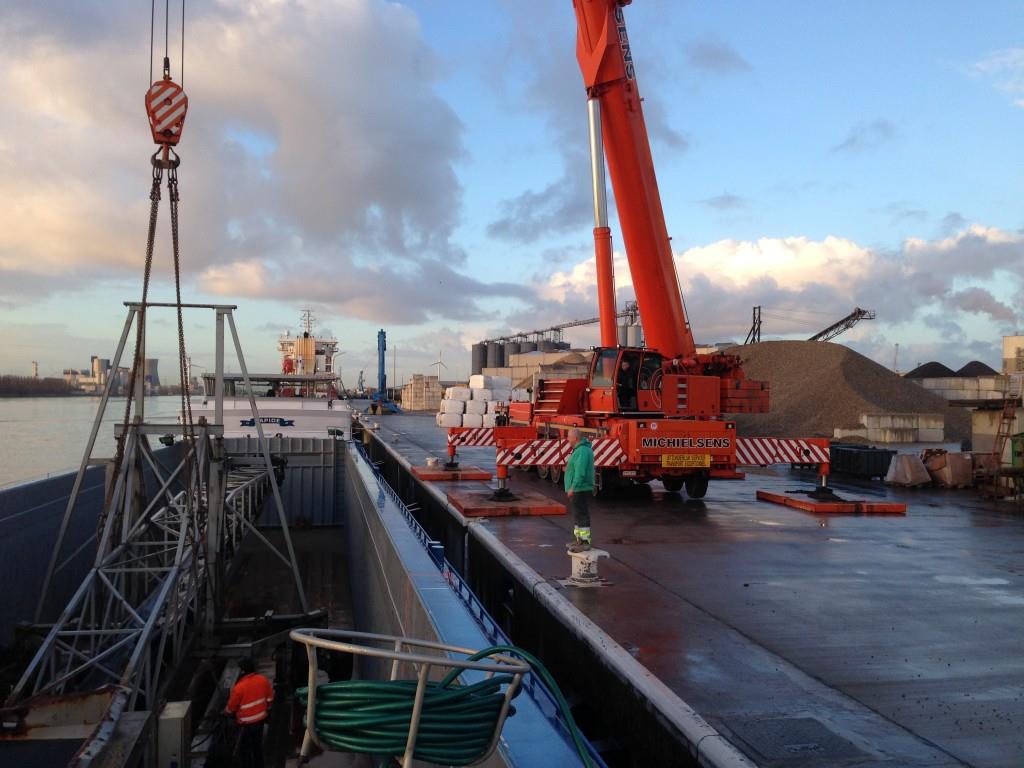
Bevrachting binnenscheepvaart als professionaliseringsstap
Wie zijn logistiek professionaliseert, komt vroeg of laat de vraag tegen of een deel van het transport slimmer over water kan verlopen dan via de weg. Bevrachting binnenscheepvaart biedt daarvoor de basis, omdat schepen in staat zijn om grote volumes in één rit te vervoeren zonder extra druk op het wegennet. Een betrouwbare bevrachting binnenscheepvaart begint altijd met een goede
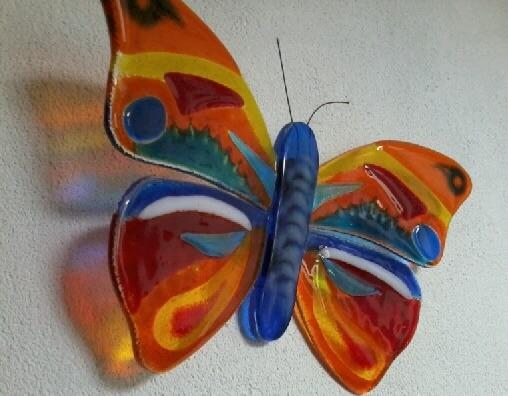
Creatieve workshops in Tilburg als eindejaarscadeau
Sinterklaas en kerst brengen elk jaar weer de vraag met zich mee: wat geef je iemand die eigenlijk al bijna alles heeft? Creatieve workshops in Tilburg vormen een cadeau dat buiten de gebaande paden valt, juist omdat het geen voorwerp is maar een ervaring die de ontvanger zelf moet beleven. In plaats van een boek of een setje verzorgingsproducten geef
Zo kies je keramische tegels voor binnen
Een vloer- of wandtegel kiest u voor een lange periode. De tegel moet niet alleen passen bij uw interieur, maar ook bestand zijn tegen dagelijks gebruik. Daarom zijn keramische tegels binnen een populaire keuze voor uiteenlopende ruimtes. Ze zijn sterk, onderhoudsvriendelijk en verkrijgbaar in stijlen die aansluiten bij zowel moderne als klassieke woningen. Door vooraf goed te kijken naar de functie
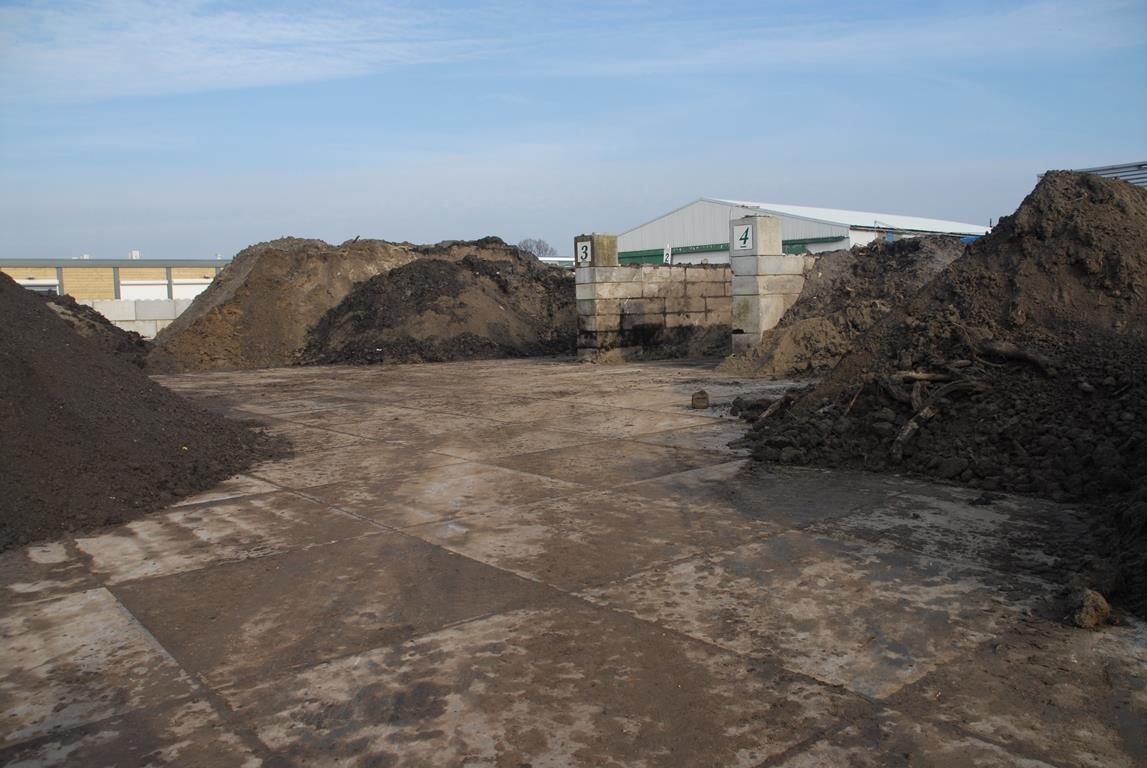
Duurzaam tuinieren begint met groenafval afvoeren in Den Haag
Duurzaam tuinieren betekent voor veel mensen vooral composteren, minder gif gebruiken en bewuster omgaan met water, maar de manier waarop u tuinafval afvoert speelt hierin net zo goed een rol. Snoeihout, gras en oude planten die onnodig lang blijven liggen, trekken ongedierte aan en gaan uiteindelijk toch bij het gewone afval terecht als er niets mee gedaan wordt. Wie dit
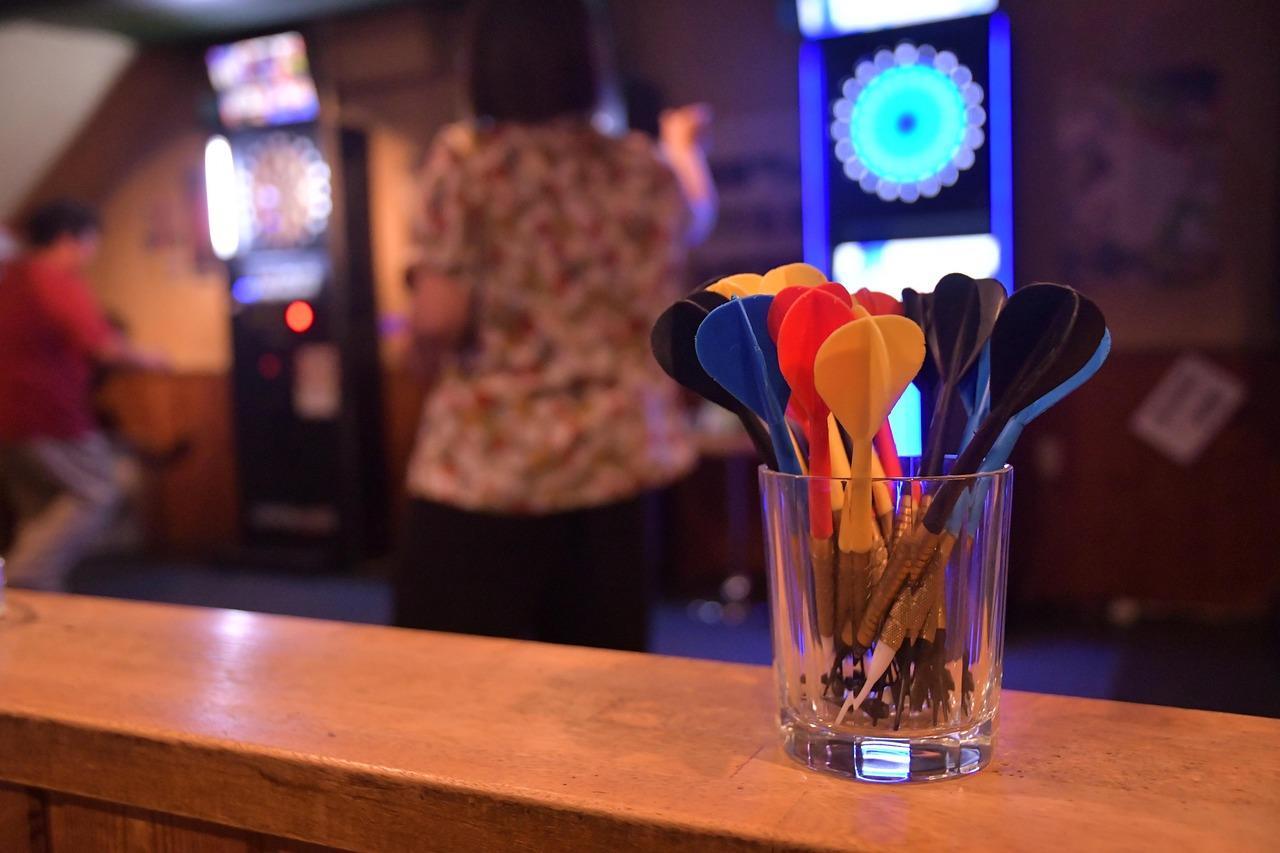
Hoe weet je of je de juiste dartpijlen hebt gekozen?
Een goede worp begint bij wat je in je hand hebt. De juiste pijlen geven meer controle, een stabielere vlucht en vooral meer vertrouwen aan de oche. Maar hoe kies je de beste dartpijlen voor jouw speelstijl? Met de tips hieronder maak je sneller een keuze, of je nu net begint of al competitie speelt. Stappenplan om dartpijlen te kiezen
Betrouwbare uitrusting voor operationele beroepen
In een noodsituatie wil je niet hoeven nadenken over je materiaal. Of je nu werkt met professionele BHV-uitrusting, beveiligt op een druk evenement of traint met militaire trainingsuitrusting, je set moet logisch ingedeeld zijn en bestand zijn tegen intensief gebruik. Betrouwbaarheid en overzicht geven rust wanneer seconden tellen. Kwaliteit en betrouwbaarheid in uitrusting Goede uitrusting herken je aan drie praktische
Antwoordservice werkt beter met directe klantcontext
Een antwoordservice levert pas echt rust op als je tijdens het gesprek meteen ziet wie er belt en wat er al speelt. De klant hoeft dan niet opnieuw het hele verhaal te doen en degene die opneemt kan sneller de juiste vragen stellen. Daarom is het slim om eerst je klantcontext goed beschikbaar te maken voordat je besluit om telefoontjes

Waarom een op-maat-gemaakte website schaalbaarder is dan elk premium WordPress thema
Veel bedrijven starten met een premium WordPress thema. Het ziet er professioneel uit, is relatief snel te implementeren en lijkt kostenefficiënt. Voor een startfase kan dat prima werken. Maar zodra een organisatie groeit, ontstaan er vaak beperkingen die niet direct zichtbaar waren. Een premium thema is gebouwd voor de massa. Het moet toepasbaar zijn voor honderden verschillende soorten bedrijven. Dat

Gebruikte vergadertafels te koop
Een goed ingerichte vergaderruimte draagt bij aan professionele samenwerkingen en productieve gesprekken. Een degelijke vergadertafel is hierbij onmisbaar. Het mooie is dat je niet altijd een nieuwe tafel hoeft aan te schaffen om kwaliteit en uitstraling te combineren. Gebruikte vergadertafels te koop zijn een aantrekkelijk alternatief voor bedrijven die bewust omgaan met budget en duurzaamheid. Deze tafels hebben zich in

Kun je een kinderfeestje in Hengelo houden bij een escaperoom?
Kinderen weten zichzelf vaak prima te vermaken, zeker wanneer er ruimte is om te spelen en er wat voorwerpen of dingen zijn waar zij mee aan de gang kunnen. Dat is echter geen uitgangspunt voor een kinderfeestje in Hengelo, want tijdens zo’n feestje wil je er juist voor zorgen dat er een herinnering gemaakt wordt waar de kinderen het nog
